
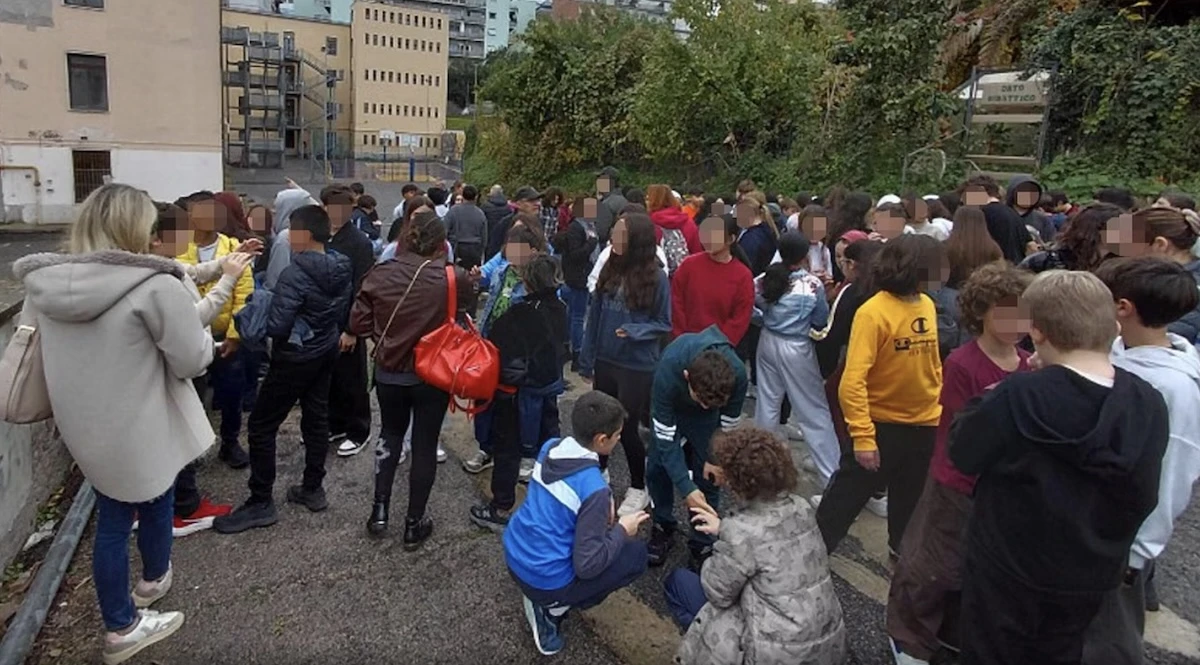

Oltre 10.000 istituti scolastici destinatari di email minatorie e più di 300 scuole evacuate. L’ondata di allarmi bomba che ha interessato l’Italia nelle giornate dell’11, 12 e 16 novembre ha portato gli investigatori fino negli Stati Uniti. Il risultato degli accertamenti chiarisce un punto centrale: l’uomo che utilizzava originariamente lo pseudonimo “Mikhail Andropov”, comparso nella firma di quasi tutti i messaggi, è risultato estraneo al loro invio. La sua identità digitale era stata usata illecitamente da altri.
L’indagine è stata sviluppata dal Servizio Polizia postale e per la sicurezza cibernetica, attraverso il coordinamento dei Centri operativi sul territorio nazionale e il ricorso alla cooperazione internazionale. Tra gli istituti raggiunti dalle minacce figuravano numerose scuole della provincia di Napoli. Le evacuazioni hanno rappresentato la conseguenza immediata degli allarmi, mentre sul piano investigativo è stato necessario distinguere l’identità esibita nelle email da quella di chi le aveva effettivamente spedite. Una firma, infatti, non costituisce da sola una prova sull’autore materiale di una comunicazione.
Allarmi bomba nelle scuole: la firma e la denuncia di furto d’identità
Nei messaggi, alla firma “Mikhail Andropov” era associata la presentazione di un presunto leader del cosiddetto “Vilayat del Misoginistan”. La denominazione accostava riferimenti differenti: Andropov richiama l’ex capo del KGB; Vilayat è un termine utilizzato nella nomenclatura jihadista per indicare un territorio sotto controllo; Misoginistan rimanda alla sottocultura radicale misogina russa dello “Stato Maschile”. Questi elementi caratterizzavano l’identità mostrata nei messaggi, ma non consentivano, da soli, di attribuire le minacce a una persona o di dimostrare un collegamento organizzativo con gli ambienti richiamati.
Un passaggio decisivo è arrivato dall’esame di una PEC, indirizzata anche all’Ambasciata italiana a Washington D.C., nella quale un uomo identificatosi con le iniziali G. B., residente negli Stati Uniti, segnalava il furto della propria identità digitale. L’uomo spiegava di usare quel nickname online per ragioni di sicurezza personale e di essere stato contattato sui social network da giovani italiani preoccupati per le minacce alle scuole. Dichiarava inoltre di non avere alcun coinvolgimento nell’accaduto. La comunicazione è stata analizzata dal Centro operativo per la sicurezza cibernetica di Napoli, sotto il coordinamento della Procura della Repubblica di Napoli.
Scopriamo tutti i dettagli nella pagina successiva
